


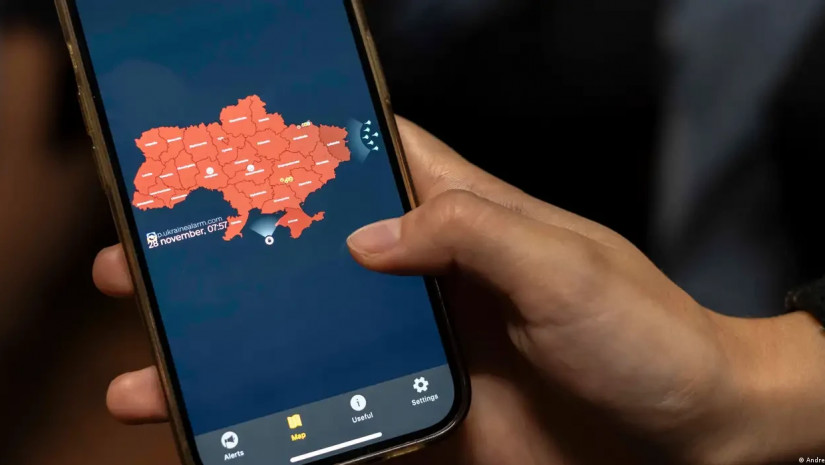
უკრაინულ ოფიციალურ აპლიკაციაზე "საჰაერო განგაში" (Воздушная тревога), რომელიც საფრთხეების შესახებ მოსახლეობის ინფორმირებისთვის გამოიყენება, კვირას, 1 ნოემბრის საღამოს, კიბერშეტევა განხორციელდა. მომხმარებლებმა რადიაციული და ქიმიური საფრთხის შესახებ ცრუ შეტყობინებების, ასევე კიევში ქუჩის ბრძოლების საფრთხის შესახებ ცნობების მიიღეს.
ინციდენტზე პირველი რეაგირება უკრაინის შეიარაღებული ძალების საჰაერო ძალებმა მოახდინეს. სამხედროებმა განაცხადეს, რომ აპლიკაციამ, სავარაუდოდ, მტრული ზემოქმედება განიცადა და ხაზგასმით აღნიშნეს, რომ არავითარი რადიაციული საფრთხე არ არსებობს. უკრაინის საგანგებო სიტუაციების სახელმწიფო სამსახურში განაცხადეს, რომ საერთო-სახელმწიფოებრივი შეტყობინების სისტემა ჩვეულ რეჟიმში მუშაობს, ხოლო საფრთხეების შესახებ ყველა სიგნალი საოლქო ადმინისტრაციებსა და ქუჩის შეტყობინების სისტემებს გადაეცემა.
მოგვიანებით დეველოპერებმა გატეხის ფაქტი დაადასტურეს. "დღეს გარეშე პირებმა აპლიკაციის მუშაობაში არასანქცირებული ჩარევა განახორციელეს. ჩვენ გავთიშეთ push-შეტყობინებები და დროებით შევაჩერეთ აპლიკაციის მუშაობა", - განაცხადეს მათ Telegram-ში და მომხმარებლებს მოუწოდეს, საეჭვო შეტყობინებებიდან ბმულებზე არ გადავიდნენ.
2 ნოემბრის ღამეს გუნდმა კიბერშეტევის შემდეგ სერვისის მუშაობის ეტაპობრივი აღდგენის შესახებ გაავრცელა ინფორმაცია. დეველოპერების მონაცემებით, მომხმარებლებმა კვლავ დაიწყეს საჰაერო განგაშის შესახებ შეტყობინებების მიღება, თუმცა ფუნქციების ნაწილი დროებით მიუწვდომელი რჩებოდა. გუნდმა ასევე აღნიშნა, რომ აპლიკაცია არ ინახავს მომხმარებელთა პერსონალურ მონაცემებს და კიბერდაცვის დამატებით ზომებს ნერგავს.
ჰაკერული თავდასხმის შესახებ, თითქმის იმავდროულად, რუსეთის საგანგებო სიტუაციების სამინისტრომაც განაცხადა. უწყებაში აღნიშნეს, რომ სამინისტროს მობილურმა აპლიკაციამ მასიური კიბერშეტევა განიცადა, რის შედეგადაც ბოროტმოქმედებმა მომხმარებლებს რუსეთის მიმართულებით თითქოსდა გაშვებული ბირთვული ქობინების შესახებ ყალბი ინფორმაცია დაუგზავნეს. საგანგებო სიტუაციების სამინისტროს ცნობით, სპეციალისტები მოწყვლადობის აღმოფხვრასა და სერვისის ნორმალური მუშაობის აღდგენაზე მუშაობენ.